[비즈한국] Các cuộc tấn công mạng đang lan rộng từ các ngân hàng thương mại lớn sang các ngân hàng tiết kiệm và công ty tài chính, gây báo động trên toàn ngành tài chính. Các vụ rò rỉ thông tin cá nhân đã liên tiếp xảy ra tại KB Kookmin, Shinhan, Hana Bank, cũng như Ngân hàng tiết kiệm Yegaram và Hyundai Capital. Được biết, một số tổ chức tài chính đã bị tấn công thông qua các tác nhân trí tuệ nhân tạo (AI). Trước tình trạng các cuộc tấn công nhắm vào các tổ chức tài chính diễn ra dồn dập trong thời gian ngắn, cơ quan quản lý tài chính đã tổ chức họp khẩn cấp với toàn ngành để triển khai các biện pháp ứng phó.
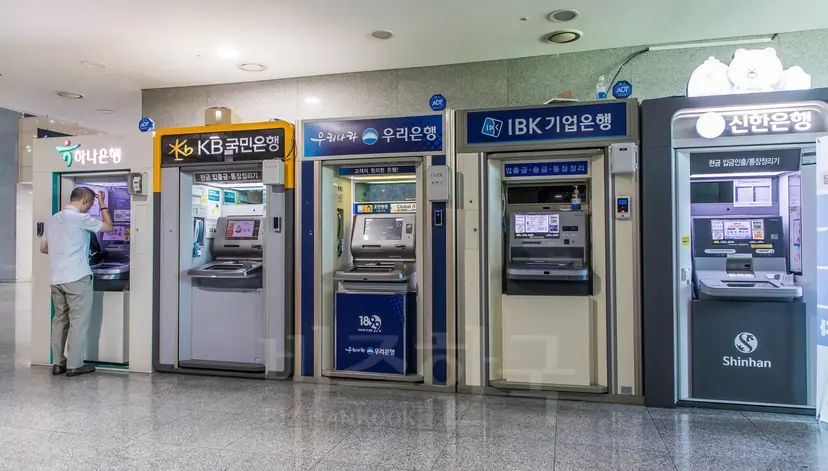
Nơi đầu tiên thông báo về vụ rò rỉ thông tin cá nhân là Ngân hàng Shinhan. Do cuộc tấn công mạng diễn ra từ ngày 29 đến 30 tháng 9, thông tin cá nhân của khoảng 25.000 khách hàng đã bị rò rỉ. Mục tiêu của cuộc tấn công là dịch vụ tra cứu dành riêng cho đại lý cho vay của Shinhan Bank. Các thông tin bị rò rỉ bao gồm thông tin tín dụng liên quan đến đơn vay vốn như: tên, số điện thoại, thu nhập hàng năm, hạn mức tính toán, cùng một số dữ liệu nhạy cảm như số đăng ký cư trú (66 trường hợp) và thông tin liên kết (CI, 97 trường hợp).
Sau khi báo cáo sự cố, vào ngày 1, Shinhan Bank đã đăng thư xin lỗi và mở mục tra cứu thông tin bị rò rỉ trên trang web ngân hàng và ứng dụng "Super SOL". Ngay sau sự cố, ngân hàng đã thành lập đội phản ứng khẩn cấp, tiến hành các biện pháp ngăn chặn thiệt hại thêm như chặn IP bên ngoài, tạm dừng các dịch vụ liên quan và áp dụng chính sách bảo mật mới. Ngân hàng cũng đang cải thiện quy trình làm việc, chính sách bảo mật và tăng cường đào tạo nhân viên. Shinhan Bank cam kết sẽ bồi thường toàn bộ nếu phát sinh thiệt hại tài chính do vụ rò rỉ thông tin lần này.
Tại KB Kookmin Bank, thông tin tín dụng cá nhân của 119 khách hàng đã bị rò rỉ do cuộc tấn công từ bên ngoài vào đêm 30 tháng 9. Hệ thống hỗ trợ công việc di động dành cho nhân viên là mục tiêu bị tấn công, các thông tin bị rò rỉ bao gồm: tên khách hàng, số điện thoại, địa chỉ và số đăng ký cư trú đã được mã hóa.
KB Kookmin Bank cũng có kế hoạch bồi thường toàn bộ nếu xảy ra thiệt hại do rò rỉ thông tin. Ngân hàng cho biết đã thông báo riêng cho từng khách hàng bị ảnh hưởng về việc rò rỉ và hướng dẫn cách phòng tránh thiệt hại thứ cấp. KB Kookmin Bank khẳng định: "Chúng tôi đã chặn máy chủ và các đường truy cập bị khai thác để ngăn chặn thiệt hại tiếp theo, đồng thời kích hoạt hệ thống ứng phó khẩn cấp trên toàn công ty để ngăn chặn tái diễn."
Hana Bank cũng ghi nhận một vụ rò rỉ thông tin do tin tặc. Kẻ tấn công từ bên ngoài đã xâm nhập vào hệ thống hỗ trợ kinh doanh (ODS) của ngân hàng, làm rò rỉ thông tin cá nhân của 89 khách hàng, bao gồm: tên, số đăng ký cư trú, địa chỉ, tên cơ quan làm việc, email và số điện thoại. Vào ngày 2, Hana Bank đã thông báo riêng cho các khách hàng bị ảnh hưởng và cam kết bồi thường toàn bộ nếu có thiệt hại phát sinh.
Trong số các ngân hàng địa phương, BNK Busan Bank cũng xảy ra sự cố. Busan Bank thông báo vào khoảng 9 giờ tối ngày 1 rằng họ đã phát hiện nỗ lực tấn công vào máy chủ web bên ngoài bằng cách sử dụng tác nhân AI. Dù các cuộc tấn công chính đã bị chặn, nhưng trong quá trình kiểm tra sau đó, thông tin cá nhân của 11 nhân viên phát triển thuê ngoài đã bị rò rỉ qua một số trang web. Thông tin bị đánh cắp bao gồm tên, số điện thoại, ngày sinh, email, v.v., không bao gồm thông tin khách hàng của ngân hàng.
Busan Bank cho biết đã chặn các trang web hiển thị thông tin bị rò rỉ để hạn chế truy cập từ bên ngoài và tăng cường giám sát các cuộc tấn công dựa trên AI để phòng ngừa các trường hợp tương tự. Ngoài ra, ngân hàng cũng thực hiện kiểm tra bổ sung thông qua quản lý bề mặt tấn công (ASM - phương pháp phát hiện và phân tích lỗ hổng từ góc độ tin tặc) đối với các trang web công khai bên ngoài.
Tại Woori Bank và NH NongHyup Bank, dù có các nỗ lực tấn công mạng, nhưng hệ thống bảo mật nội bộ đã chặn đứng thành công, nên không ghi nhận tình trạng rò rỉ thông tin.
Việc các ngân hàng lớn bị tấn công mạng gần như cùng thời điểm dẫn đến rò rỉ thông tin cá nhân đang gây ra nỗi lo ngại lớn về bảo mật tài chính. Một số ngân hàng được cho là đã bị tấn công bởi các tác nhân AI nhằm tìm kiếm lỗ hổng bảo mật, do đó tầm quan trọng của việc tăng cường an ninh mạng liên quan đến AI đang được đặc biệt chú trọng.
Lĩnh vực tài chính thứ hai (phi ngân hàng) cũng trở thành mục tiêu. Tại Ngân hàng tiết kiệm Yegaram, khoảng 40.000 thông tin đã bị rò rỉ quy mô lớn. Vào ngày 2, thông qua "Thông báo và thư xin lỗi về việc rò rỉ thông tin cá nhân" dưới danh nghĩa CEO Moon Yoon-seok, ngân hàng xác nhận tin tặc đã tiếp cận máy chủ chứa thông tin cá nhân của khách hàng vào ngày 30 tháng 9. Thông tin bị chiếm đoạt bao gồm tên khách hàng, ngày sinh và thông tin liên lạc.
Ngân hàng tiết kiệm Yegaram đã thực hiện các biện pháp khẩn cấp như tạm dừng dịch vụ liên quan và chặn IP bên ngoài, đồng thời vận hành trung tâm hỗ trợ khách hàng để khắc phục thiệt hại. Ngân hàng hướng dẫn khách hàng nếu có thiệt hại do rò rỉ thông tin cá nhân, họ có thể yêu cầu bồi thường theo Luật bảo vệ thông tin cá nhân hoặc nộp đơn hòa giải thông qua Ủy ban hòa giải tranh chấp thông tin cá nhân. Được biết, Yegaram đã bị tấn công thông qua lỗ hổng của phần mềm giải pháp bên ngoài.
Tại Hyundai Capital, trang web tra cứu đại lý cho vay nhà ở đã bị tấn công qua một IP nước ngoài vào ngày 2. Vụ việc làm rò rỉ thông tin cá nhân của 146 đại lý (tên, số điện thoại, email, số đăng ký cư trú, số hiệu đại lý). Hyundai Capital đã báo cáo sự cố cho cơ quan tài chính và Trung tâm Internet và An ninh mạng Hàn Quốc (KISA), đồng thời thành lập đội chuyên trách để ứng phó.
Khi các vụ tấn công mạng và rò rỉ thông tin cá nhân nhắm vào các tổ chức tài chính liên tục xảy ra, cơ quan quản lý tài chính cũng đã tiến hành kiểm tra khẩn cấp. Ngày 2, Ủy ban Dịch vụ Tài chính (FSC) đã tổ chức cuộc họp ứng phó tình hình khẩn cấp với Cơ quan Giám sát Tài chính (FSS), Viện An ninh Tài chính, các ngân hàng thương mại lớn, công ty thẻ tín dụng, Hiệp hội Ngân hàng và Hiệp hội Tài chính Tín dụng nhằm chia sẻ về các vụ rò rỉ thông tin, loại hình tấn công, thủ đoạn và thảo luận phương hướng đối phó.
Vào chiều ngày 4, một cuộc họp khác sẽ được tổ chức với sự tham gia của tất cả các hiệp hội ngành tài chính như ngân hàng, đầu tư tài chính, bảo hiểm, tín dụng, ngân hàng tiết kiệm, tài chính tương hỗ, fintech, tài sản ảo cùng đại diện các tổ chức tài chính bị tấn công. Chủ tịch Ủy ban Dịch vụ Tài chính Lee Bok-hyun dự kiến sẽ tham dự để nghe báo cáo tình hình sự cố và thảo luận các biện pháp bổ sung.