[BizHanKook] “So với thị trường Mỹ, dù thị trường Hàn Quốc có quy mô nhỏ hơn nhưng lại phát triển rất tinh vi, và chúng tôi cảm nhận được tính cấp thiết của vấn đề bảo mật tại đây.”
Hàn Quốc, quốc gia đang phải vật lộn với hàng loạt sự cố hack liên tiếp, đã trở thành mục tiêu tấn công mới của các công ty bảo mật toàn cầu. Trong bối cảnh các doanh nghiệp trong nước cũng đang đẩy mạnh ứng phó bằng cách nâng cao công nghệ bảo mật dựa trên trí tuệ nhân tạo (AI), dư luận đang đổ dồn sự chú ý vào việc liệu sự cạnh tranh giữa các doanh nghiệp nội địa và nước ngoài xoay quanh nhu cầu đầu tư bảo mật ngày càng tăng có trở nên gay gắt hơn hay không.
Raven: “Các lĩnh vực như ngân hàng, bảo hiểm đối mặt rủi ro bảo mật lớn”
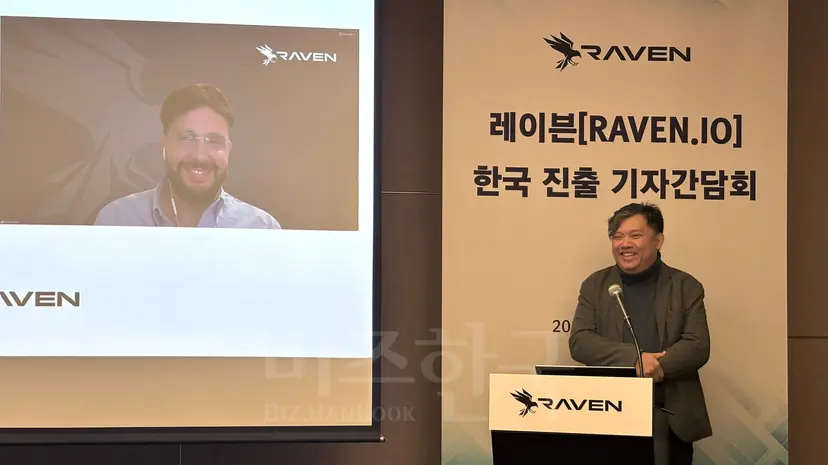
Ngày 12, công ty an ninh mạng Raven (Raven.io) của Mỹ đã tổ chức họp báo tại khách sạn JW Marriott ở Seocho-gu, Seoul để công bố kế hoạch mở rộng kinh doanh tại thị trường Hàn Quốc. Sự kiện có sự tham gia của Giám đốc điều hành Adrian Ong, trong khi đồng sáng lập kiêm CEO của Raven, Roy Avitbul, đã kết nối trực tuyến để chia sẻ về bối cảnh gia nhập thị trường Hàn Quốc và chiến lược kinh doanh của công ty.
Raven là doanh nghiệp chuyên phát triển công nghệ bảo mật thời gian thực (runtime security), có khả năng phát hiện và chặn các hành vi mã độc bất thường trong môi trường thực thi thực tế của ứng dụng. Hồi tháng 3 vừa qua, công ty đã huy động được nguồn vốn đầu tư giai đoạn đầu trị giá 20 triệu USD (khoảng 28 tỷ Won).
CEO Avitbul cho biết: “Sau khi chứng kiến nhiều vụ xâm nhập xảy ra tại Hàn Quốc gần đây, chúng tôi đã đưa Hàn Quốc lên vị trí ưu tiên. Chúng tôi nhận thấy ngành tài chính như ngân hàng và bảo hiểm đang đối mặt với rủi ro bảo mật nghiêm trọng nên đã chọn các ngành này làm đối tượng tiếp cận mục tiêu hàng đầu.”
Ông giải thích thêm: “Phần lớn mã nguồn mà các ngân hàng và tổ chức dịch vụ tài chính sử dụng hiện nay đều dựa trên mã nguồn mở. Những kẻ tấn công có thể dễ dàng tiếp cận các mã này, đồng thời chúng cũng đang tận dụng AI để tăng tốc độ tìm kiếm lỗ hổng và thực hiện tấn công.”
Raven sẽ triển khai hoạt động tại Hàn Quốc thông qua hợp tác với công ty tư vấn kinh doanh Singapore, The Executive Action. Dựa trên mô hình kinh doanh đăng ký (subscription model), công ty sẽ kết hợp ba phương thức: kinh doanh trực tiếp đến khách hàng, thông qua đại lý bán lẻ, và thông qua các nhà cung cấp dịch vụ bảo mật được quản lý (MSSP).
Giám đốc điều hành Ong chia sẻ rằng ông đang tận dụng mạng lưới quan hệ đã xây dựng trong thời gian làm việc tại IBM Hàn Quốc trước đây để tiếp cận các doanh nghiệp có nhu cầu về công nghệ này. Hiện tại, công ty cũng đang tiến hành kiểm chứng khái niệm (PoC) và kiểm chứng giá trị (PoV) với một số công ty tài chính trong nước.
“Chặn hành vi bất thường như lắp camera CCTV”
Phần mềm mà các doanh nghiệp sử dụng thường được phát triển bằng cách kết hợp nhiều thư viện mã nguồn mở. Nếu trong các thư viện công khai này tồn tại lỗ hổng, kẻ tấn công có thể phân tích mã để tìm ra con đường xâm nhập. Đặc biệt, “tấn công zero-day” (tận dụng lỗ hổng chưa được công bố) thường xảy ra trước khi lỗ hổng được công khai chính thức hoặc bản vá bảo mật được cung cấp, khiến việc ứng phó trở nên vô cùng khó khăn.
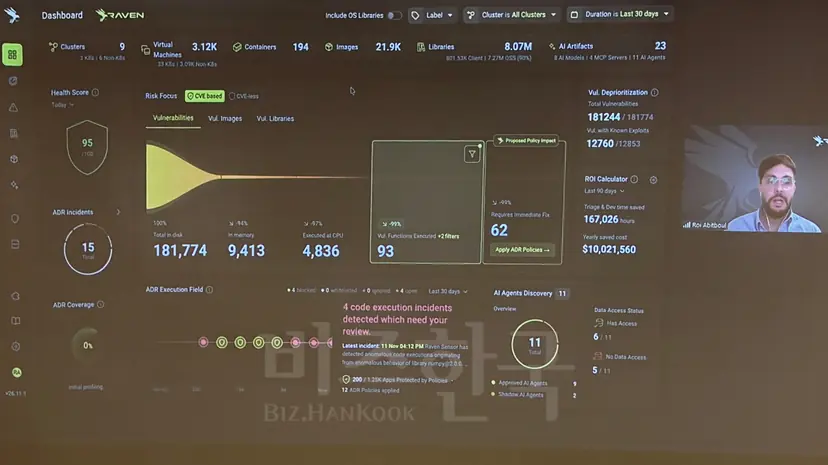
Raven quan sát trực tiếp hành vi của mã đang thực thi bên trong ứng dụng. Nếu các giải pháp phát hiện và ứng phó điểm cuối (EDR) truyền thống chủ yếu giám sát các bất thường của tệp tin và tiến trình trên hệ điều hành, thì Raven lại phân tích đến tận quá trình thực thi của từng thư viện cấu thành nên ứng dụng.
Nhờ đó, khi phát hiện hành vi bất thường, công ty có thể chặn đứng vấn đề mà không cần phải dừng toàn bộ ứng dụng. Ví dụ, nếu một thư viện vốn không cần truy cập mạng ngoại vi đột nhiên cố gắng kết nối hoặc thực thi mã không được phép, hệ thống sẽ ngay lập tức ngăn chặn hành vi đó.
CEO Avitbul giải thích: “Điều này giống như việc lắp đặt camera CCTV cho mọi thư viện. Chúng tôi có thể quan sát từng thư viện đang thực hiện tác vụ gì trong quá trình mã nguồn đang chạy, từ đó phân định rõ đâu là hành vi bình thường và đâu là hành vi không được phép.”
Thị trường bảo mật thông tin tăng trưởng lên mức 7 nghìn tỷ Won… Doanh nghiệp và Chính phủ tăng cường đầu tư
Theo Bộ Khoa học và Công nghệ Thông tin - Truyền thông, năm ngoái, doanh thu của 876 công ty bảo mật thông tin trong nước đạt khoảng 7,1244 nghìn tỷ Won, tăng 15,9% so với năm trước đó. Cùng kỳ, tổng doanh thu ngành bảo mật thông tin bao gồm bảo mật vật lý đạt 18,5945 nghìn tỷ Won, tăng 10,5%. Ngoài ra, tổng số vốn đầu tư của 773 doanh nghiệp đã công bố tình hình bảo hộ thông tin vào năm ngoái đạt 2,423 nghìn tỷ Won, tăng 14,3% so với năm trước.
Chính phủ cũng đang tăng cường đầu tư vào việc phát triển công nghệ bảo mật dựa trên AI. Trong dự thảo ngân sách năm 2027, Bộ Khoa học và Công nghệ Thông tin - Truyền thông đã phân bổ 55 tỷ Won cho phát triển công nghệ AI Cyber Shield Dome, 70 tỷ Won để hỗ trợ dịch vụ ứng phó mối đe dọa AI cho các doanh nghiệp vừa và nhỏ, và 50 tỷ Won để xây dựng nền tảng học tập AI cho an ninh mạng.
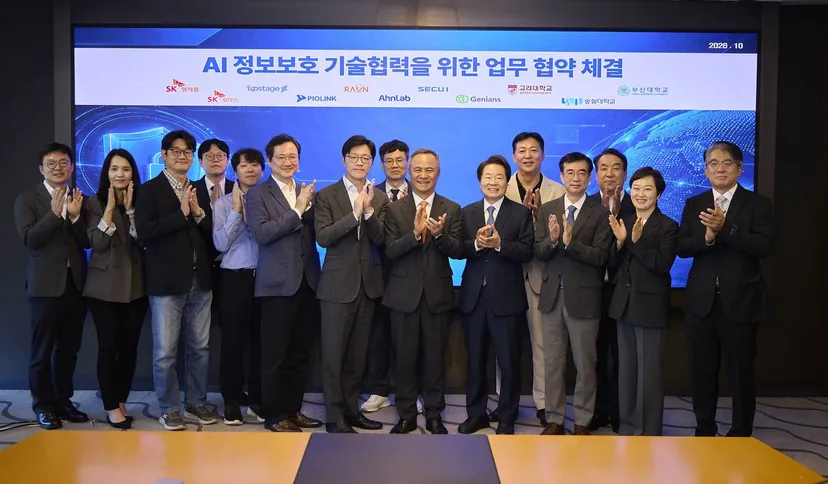
Trước tình hình đó, các doanh nghiệp trong nước cũng đang đẩy nhanh tiến độ phát triển công nghệ bảo mật ứng dụng AI. Tháng 10 vừa qua, SK Telecom và Upstage đã khởi xướng thành lập ‘Hội đồng bảo mật mạng AI độc lập’ với sự tham gia của 6 công ty bảo mật nội địa như AhnLab, SK Shieldus, Genians, Secui và 3 trường đại học.
Trong khi ngành công nghiệp bảo mật trong nước đang phát triển, các doanh nghiệp nước ngoài cũng đang mở rộng phạm vi hoạt động để chiếm lĩnh nhu cầu mới. Tại ‘Diễn đàn An ninh mạng Hàn Quốc - Israel 2026’ tổ chức tại Pangyo, Gyeonggi-do vào ngày 3 vừa qua, 7 công ty bảo mật của Israel đã tham gia để thảo luận về phương án hợp tác với các doanh nghiệp Hàn Quốc.
Giám đốc điều hành Ong nhấn mạnh: “Các doanh nghiệp Hàn Quốc sở hữu đội ngũ nhân lực và năng lực kỹ thuật vượt trội, đồng thời có thể đầu tư mạnh mẽ vào AI, nhưng thời gian để ứng phó với các cuộc tấn công mạng lại rất hạn chế. Vai trò của Raven là đảm bảo thời gian cho khách hàng, giúp hệ thống của họ được bảo vệ ngay cả trước khi bản vá bảo mật được tung ra.”