

[비즈한국] Khi các cuộc tấn công mạng nhắm vào lĩnh vực tài chính ngày càng gia tăng, sự chú ý đang đổ dồn vào thực trạng bảo mật thông tin của các tổ chức tài chính. Trong bối cảnh quy định về công bố thông tin bảo mật sẽ trở thành nghĩa vụ đối với các công ty tài chính từ năm 2027 theo sửa đổi Nghị định thi hành Luật Công nghiệp Bảo mật Thông tin, số lượng các công ty tài chính tham gia công bố tự nguyện trong năm nay đã tăng lên. Tuy nhiên, do tỷ lệ này vẫn còn chiếm thiểu số trong toàn ngành, đồng thời các sự cố rò rỉ thông tin cá nhân vẫn xảy ra ngay cả ở những ngân hàng được vinh danh là doanh nghiệp bảo mật xuất sắc hoặc đầu tư mạnh mẽ vào an ninh, nên hiệu quả thực tế của quy định này đang bị đặt dấu hỏi lớn.
Việc công bố thông tin bảo mật thông tin của Cơ quan Internet và Bảo mật Hàn Quốc (KISA) là một hệ thống công khai các hoạt động liên quan đến đầu tư, nhân lực, chứng nhận và bảo vệ người dùng về bảo mật của doanh nghiệp. Nghĩa vụ công bố được áp dụng cho các doanh nghiệp thuộc lĩnh vực kinh doanh cụ thể, các công ty niêm yết có doanh thu từ 300 tỷ won trở lên, hoặc các doanh nghiệp có số lượng người dùng trung bình hàng ngày từ 1 triệu người trở lên (tính theo 3 tháng cuối năm trước). Theo luật hiện hành, các cơ quan công cộng, công ty tài chính, tổ chức tài chính điện tử và doanh nghiệp nhỏ không thuộc đối tượng bắt buộc.
Tuy nhiên, với việc Bộ Khoa học và Công nghệ Thông tin sửa đổi Nghị định thi hành Luật Thúc đẩy Công nghiệp Bảo mật Thông tin (Luật Công nghiệp Bảo mật Thông tin), từ năm 2027, các công ty tài chính cũng sẽ có nghĩa vụ công bố hiện trạng bảo mật. Điều này là do các điều khoản loại trừ các cơ quan công cộng, công ty tài chính, tổ chức tài chính điện tử và doanh nghiệp nhỏ khỏi đối tượng bắt buộc đã bị xóa bỏ trong bản dự thảo sửa đổi. Một quan chức của Bộ cho biết: "Chúng tôi đang tiến hành các quy trình nội bộ để hoàn thiện luật trước khi công bố, nhằm đảm bảo có thể bắt đầu áp dụng từ tháng 1 năm 2027."
Ngoài ra, quy định về yêu cầu chỉ định và báo cáo Giám đốc Bảo mật Thông tin (CISO) vốn áp dụng cho các công ty niêm yết, cùng tiêu chuẩn doanh thu từ 300 tỷ won trở lên cũng sẽ bị bãi bỏ, mở rộng nghĩa vụ cho toàn bộ các công ty niêm yết. Tiêu chuẩn tính số lượng người dùng được thay đổi từ trung bình 3 tháng cuối năm trước thành trung bình cả năm trước, đồng thời các doanh nghiệp có nghĩa vụ chứng nhận Hệ thống Quản lý Bảo mật Thông tin (ISMS) cũng được đưa vào diện bắt buộc. Tuy nhiên, các doanh nghiệp nhỏ sẽ được áp dụng từ năm 2029 để xem xét những khó khăn về hạ tầng.
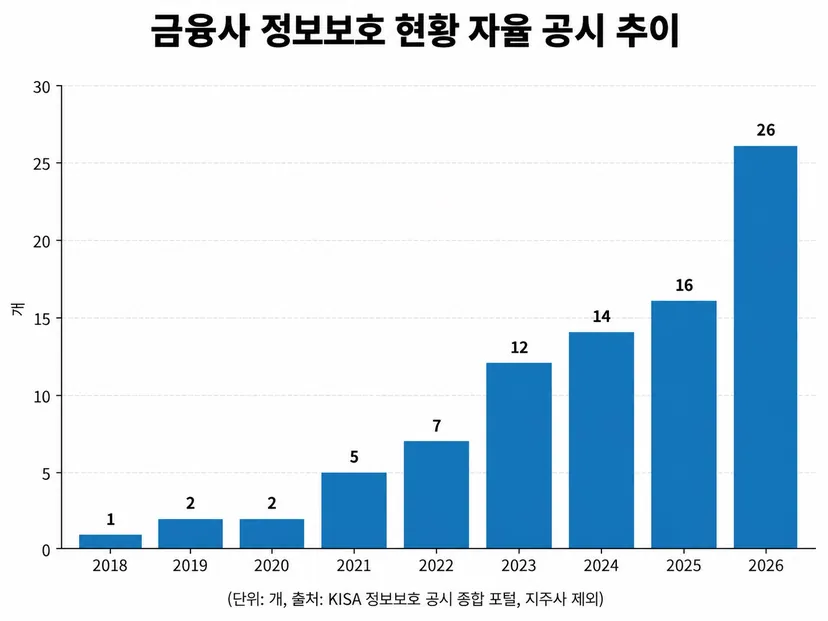
Mặc dù số lượng công ty tài chính tham gia công bố tự nguyện đã tăng lên trước thời hạn áp dụng bắt buộc vào năm 2027, nhưng nhìn tổng thể toàn ngành, con số này vẫn còn rất khiêm tốn. Theo cổng thông tin công bố bảo mật của KISA, trong số các công ty tài chính (không tính các công ty mẹ), Viva Republica (Toss) là đơn vị đầu tiên công bố hiện trạng bảo mật vào năm 2018. Từ năm 2019, số lượng công ty tham gia tăng lần lượt là 2, 2, 5, 7, 12, 14 và 16 vào năm 2025. Bước sang năm nay, con số này đã tăng vọt lên 26 công ty.
Trong số các ngân hàng thương mại, Hana Bank, IBK Industrial Bank và KakaoBank là những ngân hàng đầu tiên công bố hiện trạng bảo mật trong năm nay. NH NongHyup Bank, Korea Development Bank (KDB), K Bank, iM Bank, Jeonbuk Bank, Kwangju Bank, Kyongnam Bank và các ngân hàng nước ngoài chưa từng thực hiện công bố. Trong các ngân hàng địa phương, Jeju Bank đã công bố từ năm 2023, trong khi Busan Bank chỉ tham gia một lần vào năm 2019.
Trong ngành bảo hiểm, chưa có đơn vị nào tự nguyện công bố hiện trạng bảo mật. Đối với các công ty thẻ tín dụng, Lotte Card là đơn vị duy nhất công bố trong năm nay, và trong nhóm các công ty tài chính tiêu dùng, chỉ có Lotte Capital tham gia từ năm 2023. Trong ngành ngân hàng tiết kiệm, chỉ có Welcome Savings Bank công bố từ năm 2024, nhưng năm nay Shinhan Savings Bank cũng đã tham gia.
Ngành chứng khoán cũng ghi nhận số đơn vị công khai hiện trạng bảo mật tăng lên. Nếu như năm 2025 chỉ có 6 công ty gồm NH, SK, Daishin, Shinhan, Toss và Korea Investment Securities, thì năm nay đã tăng lên 10 với sự tham gia của KB, Yuanta, Hana và Hyundai Motor Securities. Tuy nhiên, xét trên thực tế có hơn 60 công ty chứng khoán thì đây vẫn là con số thiếu hụt lớn.
Đối với các sàn giao dịch tài sản ảo, chúng được phân loại là ngành thông tin truyền thông chứ không phải tài chính. Trong số 5 sàn giao dịch sử dụng tiền Won tại Hàn Quốc (Upbit, Bithumb, Digital Asset, Coinone, Gopax), điểm đáng chú ý là Streami - đơn vị vận hành Gopax - dù không thuộc đối tượng bắt buộc nhưng đã liên tục công khai hiện trạng bảo mật từ năm 2018. Trong số 5 sàn, chỉ có Dunamu (Upbit) và Bithumb là có nghĩa vụ công bố, trong khi Coinone và Digital Asset (trước đây là Korbit) chưa từng thực hiện.
Mặc dù số lượng doanh nghiệp bắt buộc công bố bảo mật sẽ tăng mạnh từ năm sau, nhưng những nghi ngờ về tính hiệu quả của hệ thống vẫn tồn tại. Việc sửa đổi Luật Công nghiệp Bảo mật Thông tin lần này là một trong những biện pháp nằm trong "Kế hoạch tổng thể về bảo mật thông tin liên bộ" được chính phủ công bố vào tháng 10 năm 2025. Đây là phương án được đưa ra sau khi các sự cố lớn như tấn công hack SIM SKT và rò rỉ thông tin của Lotte Card xảy ra vào năm ngoái nhằm tăng cường năng lực bảo mật của các doanh nghiệp tư nhân.
Tuy nhiên, nhiều ý kiến cho rằng cần một hệ thống hiệu quả hơn khi các phương thức tấn công mạng đang trở nên tinh vi hơn nhờ sử dụng trí tuệ nhân tạo (AI). Trong trường hợp của Shinhan Bank, nơi thông tin của khoảng 25.000 khách hàng vừa bị rò rỉ, ngân hàng này đã không thể ngăn chặn cuộc tấn công vào hệ thống tra cứu đại lý cho vay. Kẻ tấn công được cho là đã bỏ qua bước xác thực danh tính và lấy cắp thông tin cá nhân bằng cách nhập lặp đi lặp lại các giá trị cần thiết cho việc tra cứu.
Shinhan Bank từng được chọn là doanh nghiệp xuất sắc về công bố bảo mật năm 2025 và được nhận bằng khen của Bộ trưởng Bộ Khoa học và Công nghệ Thông tin. Đây là giải thưởng dành cho những doanh nghiệp có mức độ bảo mật cao hoặc thực hiện công bố thông tin nghiêm túc hàng năm. Shinhan Bank cũng liên tục 6 năm đạt hạng xuất sắc trong đánh giá thực trạng quản lý và sử dụng thông tin cá nhân của Ủy ban Dịch vụ Tài chính, cũng như đạt mức cao nhất trong đánh giá tổng thể các cơ sở thông tin truyền thông trọng yếu, nhưng vẫn không ngăn chặn được sự cố lần này.
Việc đánh giá trình độ bảo mật dựa trên quy mô đầu tư cũng rất khó khăn. Trong số 4 ngân hàng thương mại lớn đã công bố hiện trạng bảo mật năm 2026 (KB Kookmin, Shinhan, Hana, Woori), đơn vị có khoản đầu tư bảo mật lớn nhất tính đến cuối năm 2025 là Kookmin Bank với 43,3 tỷ won, theo sau là Hana Bank (37,2 tỷ won), Shinhan Bank (36,9 tỷ won) và Woori Bank (36,4 tỷ won). Tuy nhiên, trong số này, chỉ có Woori Bank là chưa bị xác nhận thiệt hại do rò rỉ thông tin trong các cuộc tấn công mạng liên tiếp gần đây.
Welcome Savings Bank có mức đầu tư cho bảo mật thông tin tính đến cuối năm 2025 là 3,7 tỷ won, thấp hơn so với các ngân hàng thương mại, nhưng tỷ trọng đầu tư bảo mật trên tổng đầu tư công nghệ thông tin lại lên tới 15,8%. Nếu xét đến việc cả 4 ngân hàng lớn nêu trên đều không vượt quá 10% (Kookmin 8,2%, Shinhan 7,5%, Hana 9,0%, Woori 9,1%), thì đây là một con số cao. Thế nhưng, Welcome Savings Bank vẫn bị tấn công vào ngày 27 tháng 9 và hệ thống bảo mật đã không phát hiện ra, mãi đến ngày 2 tháng 10 trong quá trình tự kiểm tra, họ mới nhận ra sự việc. Sự cố này đã làm rò rỉ 2.299 dữ liệu khách hàng doanh nghiệp, bao gồm cả các giá trị trùng lặp.
Vì vậy, có ý kiến cho rằng thay vì các con số định lượng, cần đánh giá dựa trên trình độ vận hành thực tế và lịch sử kiểm tra thường xuyên. Ý kiến này cũng đã được nêu ra tại buổi điều trần về Nghị định thi hành Luật Công nghiệp Bảo mật Thông tin do Bộ Khoa học và Công nghệ Thông tin và KISA tổ chức vào tháng 2 vừa qua. Một quan chức trong ngành Fintech cho biết: "Các cuộc tấn công mạng trong lĩnh vực tài chính xảy ra hàng ngày. Vì kỹ thuật tấn công liên tục phát triển và hình thức phòng thủ cũng biến đổi theo, nên việc kiểm tra tính bền vững của các hoạt động bảo mật là vô cùng quan trọng."